使用代理后 HTTPS 证书报错怎么办?别一上来就怀疑代理失效
# 常见问题# HTTPS# 证书错误# SSL# 代理IP
代理环境下遇到 HTTPS 证书报错,问题未必出在代理本身,也可能来自程序证书校验、目标站配置或中间环境差异。
相关入口本文涉及的平台、工具或相关页面
前往查看 →
代理接入后出现 HTTPS 报错,很多人第一反应就是“代理坏了”
当程序或浏览器在代理环境下访问 HTTPS 站点时,如果出现证书相关错误,用户往往会马上把问题归因到代理IP本身。事实上,这类错误有时候和代理确实有关,但也很可能来自证书校验逻辑、运行环境差异或目标站本身的配置问题。
为什么直连正常,代理环境报错?因为代理环境下的请求链路更复杂,程序、系统、证书库、代理类型和目标站响应方式都可能一起影响结果。所以“切上代理才报错”并不能自动推出“代理失效”。
程序环境比浏览器环境更容易出问题
浏览器通常会自动处理很多证书相关细节,而程序环境则更依赖底层库和系统证书配置。如果你看到“浏览器能访问,但脚本报证书错误”,就更应该从程序运行环境入手排查。
为什么不能直接关闭校验了事
有些人为了图快,会直接关闭证书校验。但这只适合非常短期的定位,不适合作为长期方案。因为你这样做会掩盖真正的问题来源,也可能引入新的安全风险。
更合理的排查顺序
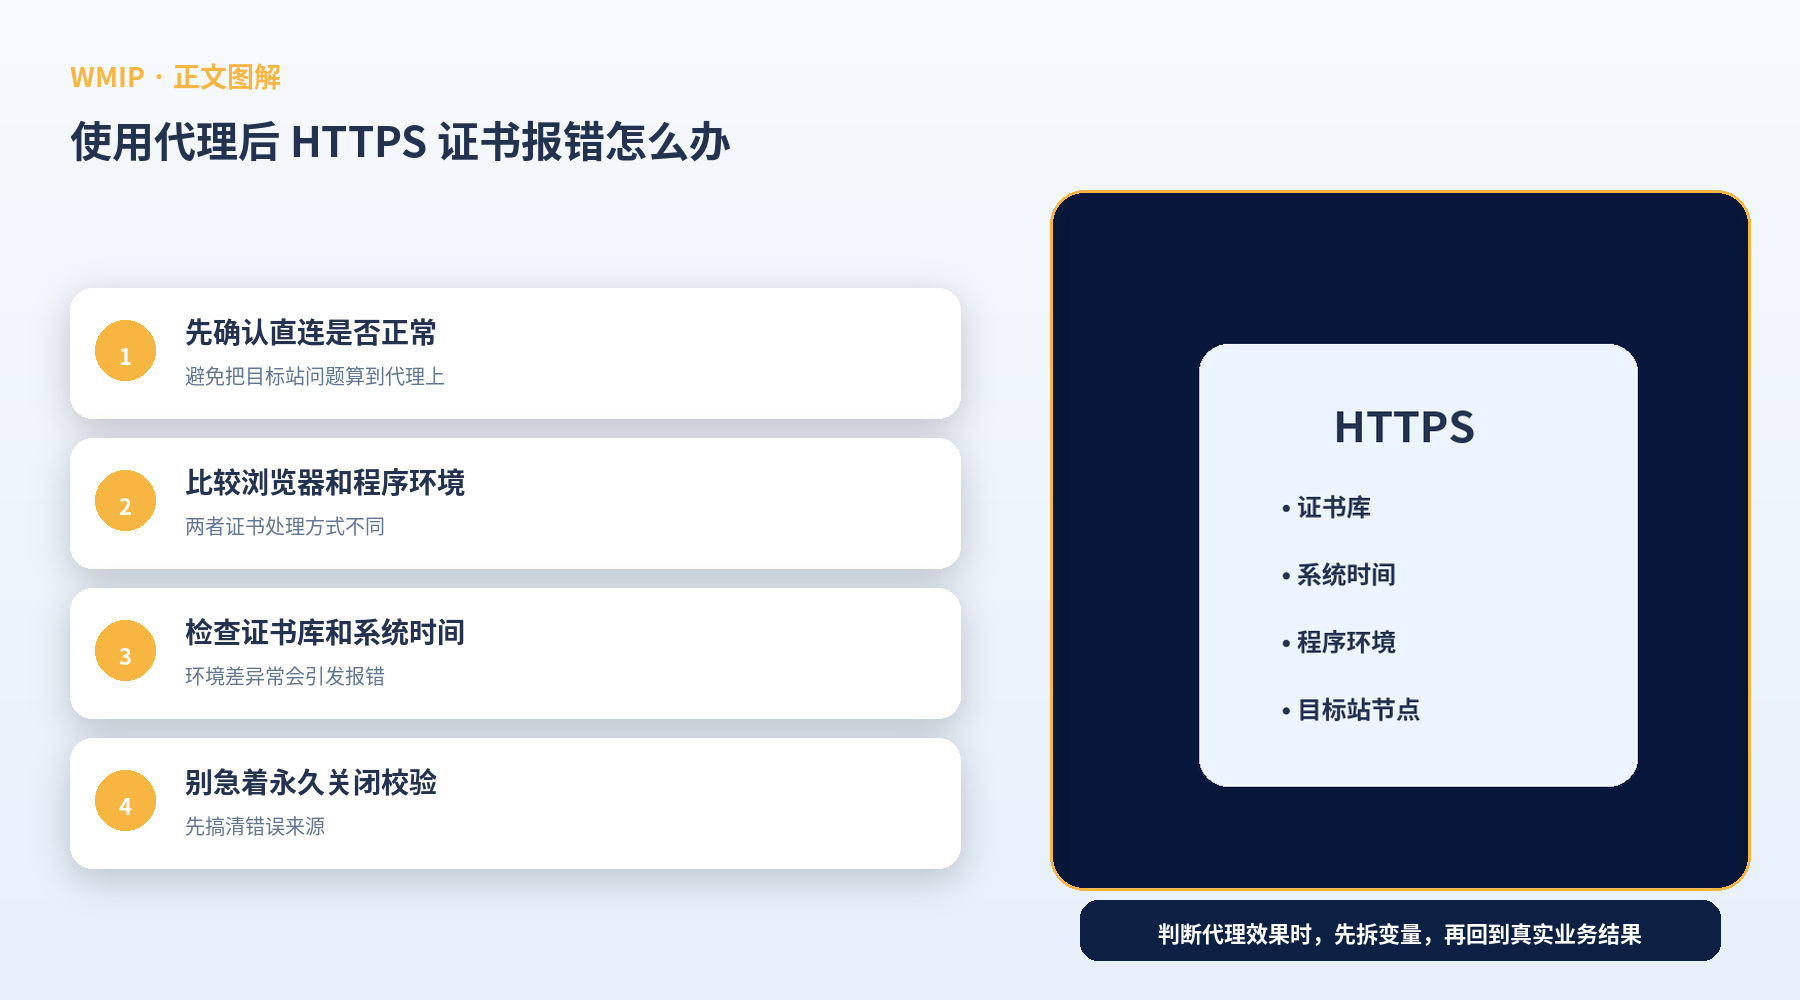
先确认目标站在直连环境是否正常,再看浏览器和程序环境是否一致,然后确认程序使用的证书库、系统时间和请求方式是否合理。只有把这些变量拆开看,才能知道问题到底出在哪一层。
目标站本身也可能是原因
有些目标站的证书链、跳转逻辑或地区线路并不完全一致。你刚好通过某条代理线路访问到不同节点时,就可能暴露出此前没见过的问题。因此也要结合目标站情况一起判断。
建议先用简单目标验证
如果你一开始就拿复杂业务接口做测试,排查难度会很大。先拿一个稳定、标准的 HTTPS 目标做验证,再逐步切到真实业务,会更容易定位问题。
常见问题
Q:证书报错是不是说明代理一定不安全?
不能直接这样判断,先确认具体错误来源更重要。
Q:浏览器正常、脚本异常,优先查哪里?
优先检查程序环境的证书和请求配置。
总结
代理环境下出现 HTTPS 证书报错,不应第一时间判定为代理失效。把程序环境、证书校验和目标站情况一起排查,才更容易找到原因。
所属知识专题继续按主题查看相关教程与常见问题