代理IP账号密码泄露怎么办?第一时间应该做什么
先别只担心“还能不能用”,先阻断继续被盗用
代理IP账号密码泄露以后,最直接的风险不是当前业务立刻中断,而是别人可能持续盗用你的资源,消耗流量、提取次数或并发额度,甚至把异常流量都落在你的账号上。
因此第一步不是慢慢排查,而是尽快阻断旧凭据继续被使用。
第一时间先做什么
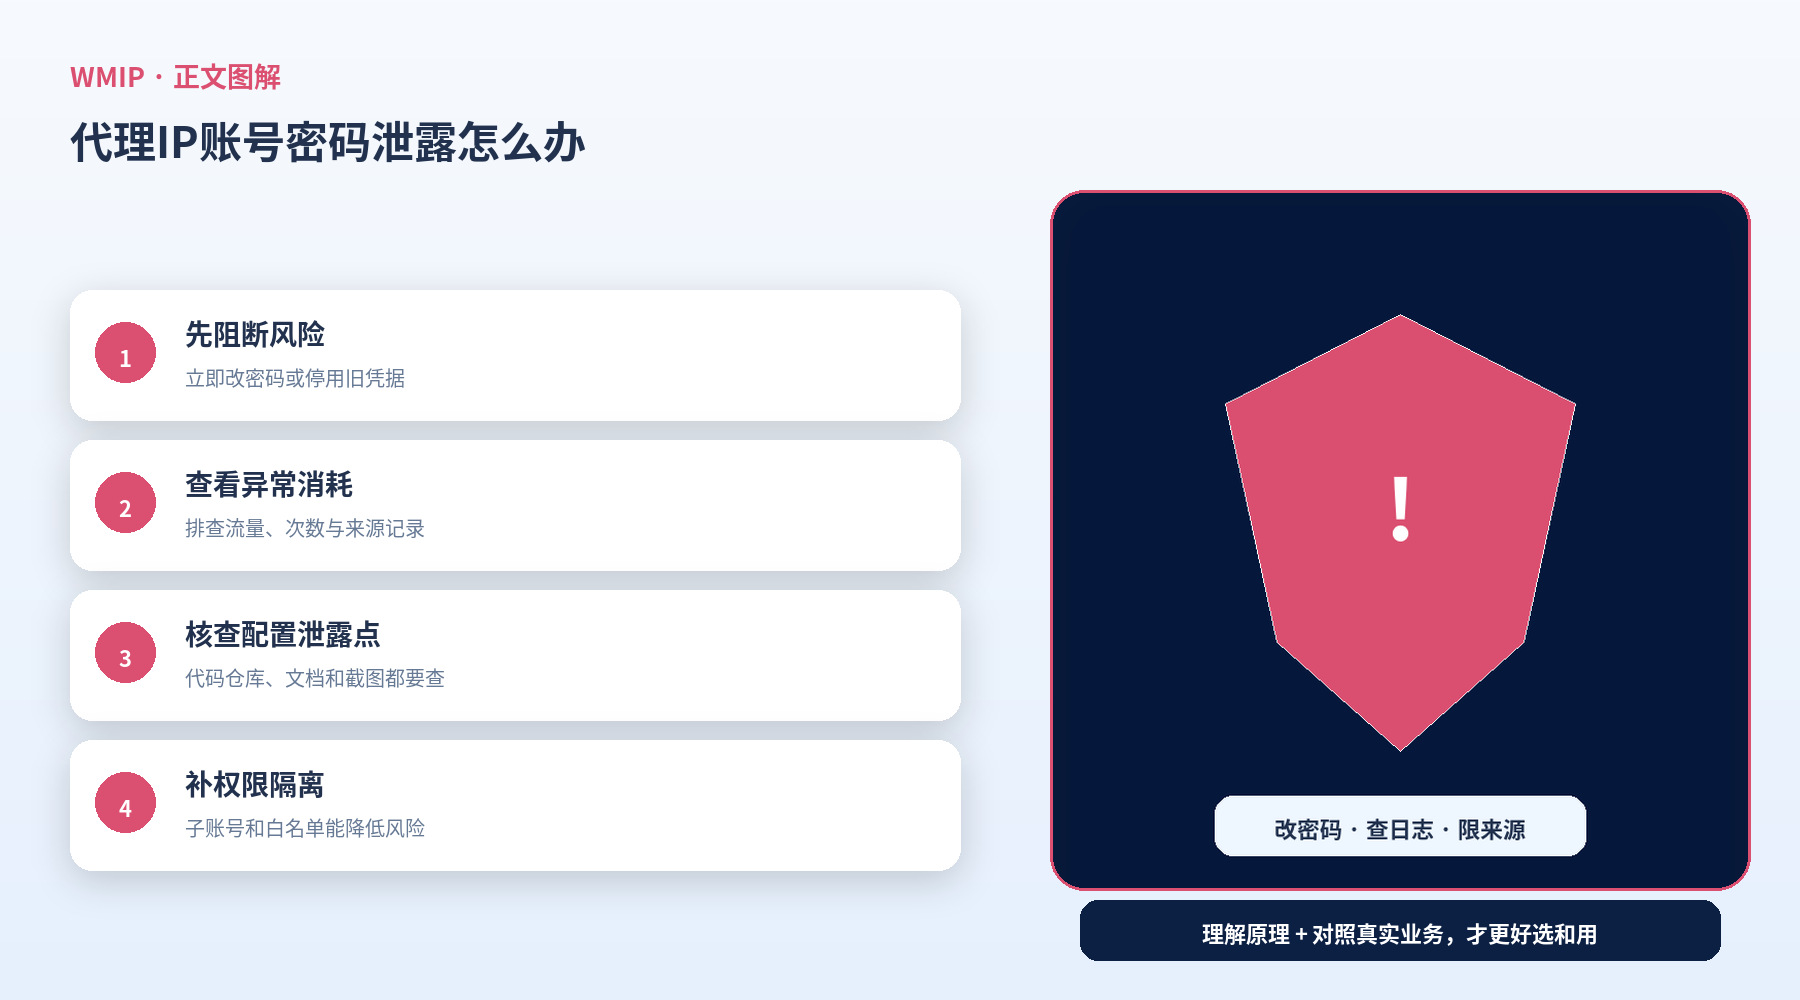
优先修改密码、停用旧 Token、撤销旧认证信息。如果平台支持子账号、白名单或临时禁用,也可以先把风险账号暂停。
如果你怀疑泄露范围较大,最好同时检查所有相关程序配置,防止修改密码后,旧脚本仍在不断尝试连接。
第二步:确认有没有异常消耗
查看最近的流量、提取次数、并发使用记录和登录记录,确认是否出现明显异常峰值。如果平台支持按时间或按账号统计,优先检查泄露时间段附近的消耗情况。
这一步的目的是判断泄露是否已经造成实际损失,以及哪些资源可能受到影响。
第三步:检查来源和使用范围
如果平台支持查看来源IP、白名单记录或使用日志,可以重点核对是否存在陌生服务器、陌生地区或异常时间段的访问。
对于团队账号,尤其要确认是不是某个共享文件、聊天记录或代码仓库把凭据暴露出去了。
为什么建议尽量使用子账号和白名单
如果所有业务都共用一个主账号,一旦泄露,影响范围会非常大。子账号可以把风险隔离在某个业务范围内;白名单则可以限制只有指定公网IP才能使用代理。
这样即使凭据泄露,攻击者也不一定能直接用起来。
代码和配置文件要重点检查什么
应检查是否把账号密码写进前端代码、公开仓库、共享文档或截图里;也要检查运维脚本、日志输出和测试文件中是否无意暴露了凭据。
很多泄露并不是“被黑”,而是日常协作中的不规范操作造成的。
修改密码后为什么还可能继续异常
如果程序缓存了旧连接、团队里还有其他人保存着旧凭据,或者平台还有未撤销的 Token、子账号和白名单,异常可能不会立刻完全停止。
所以修改密码以后,最好做一次整体凭据盘点,而不是只改主密码就结束。
后续怎样降低再次泄露风险
建议把主账号只保留给管理员,业务系统使用子账号;敏感信息放入环境变量或安全配置,不直接写在公开文件中;定期轮换密码,并清理长期不用的白名单和子账号。
常见问题
Q:只有用户名密码泄露,没有服务器地址,有风险吗?
仍然有风险,因为代理入口地址很多时候并不难找到。
Q:发现流量异常但找不到原因怎么办?
优先冻结相关账号,保留日志,再与平台售后确认是否有来源记录可查。
总结
代理账号密码泄露后的正确顺序应该是:先阻断旧凭据,再核对异常消耗,再排查来源和配置,最后补上权限隔离和安全规范。动作越快,损失通常越小。